Home-jackings, enlèvements, séquestrations, extorsions liées aux cryptomonnaies : la menace visant les dirigeants, entrepreneurs et particuliers fortunés évolue rapidement. Les criminels disposent désormais d’une quantité considérable d’informations personnelles accessibles en ligne, peuvent recruter des exécutants directement sur les réseaux sociaux et organisent certaines opérations à distance. Dans ce contexte, la pièce de panique blindée n’est plus seulement un équipement de luxe : elle devient un élément de réflexion dans une stratégie globale de sûreté.
La criminalité ciblée change de visage
Pendant longtemps, la protection du domicile des personnes fortunées reposait principalement sur des dispositifs classiques : alarme, vidéosurveillance, contrôle d’accès, gardiennage ou présence d’un agent de sécurité. Ces moyens restent indispensables. Mais ils répondent imparfaitement à une évolution importante de la menace : certains groupes criminels ne cherchent plus seulement à pénétrer dans une habitation pour y dérober des biens. Ils cherchent désormais à prendre le contrôle de ses occupants.
Le phénomène des home-jackings et des séquestrations violentes visant des personnalités publiques, des chefs d’entreprise ou des particuliers fortunés est désormais identifié par la Gendarmerie nationale comme une évolution préoccupante de la criminalité organisée.
Dans son état de la menace criminelle publié en janvier 2026, la Gendarmerie nationale indique que la fin de l’année 2024 a été marquée par une augmentation des home-jackings et séquestrations violentes. Elle souligne également que les réseaux sociaux sont désormais utilisés pour recruter des mineurs ou de jeunes exécutants, mais aussi pour repérer et documenter les futures victimes (source : Gendarmerie nationale – État de la menace criminelle en France).
Quand les données personnelles deviennent une source de renseignement criminel
La première évolution est numérique. Les criminels n’ont plus nécessairement besoin de connaître personnellement une victime avant de la cibler. Une partie du renseignement nécessaire peut être reconstituée à partir de données disponibles sur Internet, de réseaux sociaux, de fuites de bases de données ou de renseignements achetés sur des marchés clandestins. Nom, adresse, téléphone, profession, employeur, patrimoine apparent, entourage familial, véhicules, habitudes, lieux fréquentés ou informations publiées sur les réseaux sociaux peuvent progressivement constituer un véritable dossier de renseignement sur une personne.
Le phénomène dépasse largement le simple piratage informatique. Dans son rapport sur la cybercriminalité, le ministère de l’Intérieur décrit l’exploitation des data leaks comme un phénomène majeur. Des milliards de données peuvent être disponibles sur Internet, notamment des identifiants, mots de passe et informations personnelles ou financières. En 2024, le commandement du ministère de l’Intérieur dans le cyberespace avait recensé 235 revendications liées à des vols de données concernant des victimes françaises (source : Ministère de l’Intérieur – Rapport annuel sur la cybercriminalité 2025).
Cybermalveillance.gouv.fr constate de son côté que le marché souterrain de la donnée volée s’est considérablement structuré. Des plateformes spécialisées commercialisent des données récemment dérobées, tandis que des forums clandestins et des messageries chiffrées permettent leur circulation. Autrement dit, une fuite informatique qui paraît initialement relever uniquement de la cybersécurité peut, dans certains cas, produire des conséquences physiques des mois ou des années plus tard. (sources : Cybermalveillance.gouv.fr – Les données personnelles en 2025, Cybermalveillance.gouv.fr – Les violations de données en 2025).
Le dark web ne fournit pas seulement des mots de passe : il peut contribuer à identifier des victimes
Il faut toutefois éviter une simplification : une base de données volée ne constitue pas automatiquement une “liste de personnes à kidnapper”. Le risque vient plutôt du croisement des informations. Une adresse obtenue lors d’une fuite peut être associée à un numéro de téléphone récupéré ailleurs, puis à un profil professionnel, à une entreprise, à une photographie publiée sur Instagram, à un véhicule identifié sur LinkedIn ou à une information patrimoniale accessible publiquement. La CNIL utilise elle-même, dans une publication destinée à sensibiliser les entreprises, un scénario inspiré d’incidents réels dans lequel des adresses professionnelles récupérées sur le dark web sont ensuite exploitées pour construire des attaques ciblées (source : CNIL – Compromission de données chez un sous-traitant : quels risques ?). La menace est donc moins spectaculaire qu’une intrusion informatique classique, mais potentiellement beaucoup plus durable : une donnée divulguée aujourd’hui peut devenir un élément de renseignement criminel demain.
Le phénomène des “cryptorapts” illustre cette nouvelle criminalité
Le cas des cryptomonnaies est particulièrement révélateur. En janvier 2025, David Balland, cofondateur de Ledger, et sa compagne ont été enlevés à leur domicile. Les ravisseurs réclamaient une importante rançon en cryptomonnaies. Les deux victimes ont finalement été libérées après une opération de la Gendarmerie nationale. (sources : Gendarmerie nationale – Enlèvement de David Balland, Reuters – Co-founder of French crypto firm freed after kidnapping). Quelques mois plus tard, le père d’un entrepreneur du secteur des cryptomonnaies a été enlevé à Paris. Selon les informations rapportées par la presse, les ravisseurs réclamaient plusieurs millions d’euros et la victime a été retrouvée mutilée après plusieurs dizaines d’heures de séquestration (source : Le Parisien – Rapt du père d’un entrepreneur dans les cryptomonnaies). Le 13 mai 2025, à Paris, des individus cagoulés ont également tenté d’enlever la fille d’un dirigeant d’une entreprise de cryptomonnaies. La victime était accompagnée de son enfant de deux ans. L’attaque a échoué après l’intervention du compagnon de la victime et de témoins (source : Le Parisien – Tentative d’enlèvement à Paris, 13 mai 2025).
Ces affaires ne constituent plus une succession de faits divers totalement isolés. Selon une note du SIRASCO citée par Le Parisien, environ 40 faits liés aux enlèvements et séquestrations dans le contexte des cryptomonnaies ont été recensés en France entre juillet 2023 et décembre 2025. Plus d’une vingtaine concernaient directement des détenteurs ou des professionnels des cryptoactifs (Le Parisien – Radiographie des rapts dans le milieu des cryptomonnaies).
Des exécutants recrutés comme de la “main-d’œuvre” criminelle
Autre évolution majeure : les organisations criminelles n’ont plus nécessairement besoin de disposer d’une équipe expérimentée pour chaque opération. Les commanditaires peuvent recruter des exécutants via Snapchat, Telegram, TikTok, WhatsApp ou d’autres plateformes. La Gendarmerie nationale décrit désormais ce phénomène comme une forme d’“ubérisation” de la criminalité organisée.
Les chiffres communiqués en octobre 2026 par l’Unité nationale de police judiciaire sont particulièrement révélateurs : 16 % des personnes recrutées dans les affaires de cryptorapts étudiées sont mineures et 70 % ont entre 18 et 29 ans. Certaines recrues proviennent de la délinquance liée aux stupéfiants ; d’autres sont des étudiants ou de jeunes adultes sans antécédents judiciaires.
Le système repose sur une forme de sous-traitance criminelle : le commanditaire peut être à l’étranger, le logisticien peut se trouver ailleurs et les exécutants ne connaissent pas nécessairement l’organisation dans son ensemble.
Gendarmerie nationale – Recrutement des jeunes dans les affaires de cryptorapts
Cette organisation présente un autre danger : certains exécutants très jeunes ou inexpérimentés peuvent accepter des missions dont ils ne mesurent pas initialement la gravité. Le général Benoît Villeminoz, commandant du GIGN, a ainsi expliqué en 2026 que certains ravisseurs recrutés sur Internet étaient sollicités pour quelques milliers d’euros et pouvaient être extrêmement violents, jusqu’à la mutilation.
RTL – Le commandant du GIGN sur la menace des cryptorapts
Il serait toutefois abusif de considérer que tous ces jeunes sont sous l’emprise de stupéfiants ou incapables de mesurer leurs actes. Les sources policières disponibles établissent surtout leur jeunesse, leur inexpérience, leur recrutement numérique et, pour une partie d’entre eux, leur proximité avec les réseaux de stupéfiants.
La violence devient parfois un moyen d’accès au patrimoine numérique
La particularité des cryptomonnaies tient à la nature même de l’actif recherché. Un coffre-fort physique peut être protégé par une serrure. Un compte bancaire peut faire l’objet d’une opposition. Un transfert bancaire peut parfois être suspendu ou contesté. Une clé privée ou un dispositif permettant d’accéder à certains cryptoactifs peut, lui, permettre de déplacer des sommes considérables très rapidement. La Gendarmerie résume brutalement cette problématique : pour un criminel, la détention de cryptomonnaies peut revenir à « posséder une banque chez soi », mais sans protection physique équivalente. Elle souligne également que certaines transactions sur blockchain sont irréversibles et peuvent être exécutées rapidement (source : Gendarmerie nationale – La stratégie face aux cryptorapts).
Dans ces conditions, l’objectif d’un groupe criminel n’est plus nécessairement de voler un objet : il peut chercher à contraindre physiquement une personne à donner accès à son patrimoine numérique. C’est un changement fondamental dans la logique de sûreté résidentielle.
Une porte blindée protège contre l’intrusion. Une pièce de panique protège contre la prise de contrôle.
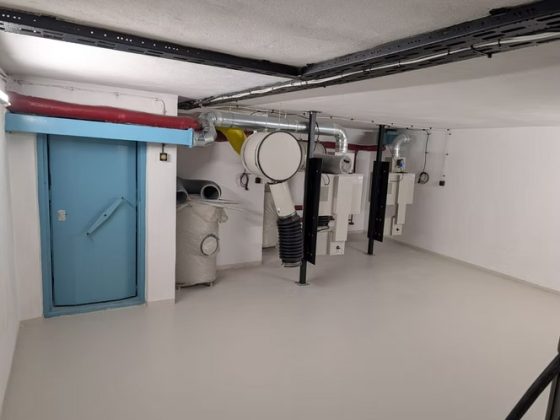
Cette distinction est essentielle. Une porte blindée, une alarme ou une vidéosurveillance ont principalement pour objectif d’empêcher ou de ralentir l’intrusion. Une pièce de panique, elle, répond à un scénario différent : permettre aux occupants de se mettre rapidement à l’abri lorsque l’intrusion est déjà en cours ou lorsque la menace devient imminente. Son objectif n’est donc pas simplement de constituer une pièce “très solide”. Elle doit être pensée comme un système de protection intégré associant résistance mécanique, contrôle des accès, communication, détection, ventilation et procédures d’utilisation. Dans un scénario de home-jacking, quelques dizaines de secondes peuvent faire une différence considérable. L’enjeu consiste à empêcher que les occupants soient isolés, maîtrisés ou contraints de donner accès à leurs biens.
Le véritable sujet n’est pas la porte : c’est l’analyse de la menace
Une pièce de panique efficace ne devrait jamais être définie uniquement à partir d’un catalogue de produits. La première étape devrait être une analyse individuelle de la menace. Le niveau de protection pertinent dépend notamment :
- de l’activité professionnelle du client
- de son exposition médiatique et numérique
- de son patrimoine et de la nature des actifs détenus
- de ses habitudes quotidiennes
- des trajets régulièrement empruntés
- de la configuration de son domicile
- de son environnement immédiat
- de la composition de sa famille
- de la présence éventuelle d’enfants ou de personnes vulnérables
- de ses habitudes de travail et de déplacement
- de son niveau d’exposition sur les réseaux sociaux
- de ses antécédents en matière de menaces, cambriolages ou agressions
- et, plus généralement, de son mode de vie
Une personne travaillant dans les cryptomonnaies, régulièrement médiatisée et disposant d’un patrimoine numérique important ne présente pas le même profil de risque qu’un dirigeant industriel peu exposé médiatiquement. De la même manière, une maison isolée, un appartement en centre-ville, une résidence secondaire ou un logement situé dans une copropriété imposent des contraintes très différentes. La pièce de panique devrait donc être la conséquence d’une analyse de risque, et non son point de départ.
Un marché où l’improvisation peut avoir des conséquences graves
L’intérêt croissant pour les pièces de panique entraîne naturellement l’apparition de nouveaux acteurs. Le phénomène n’est pas problématique en soi : la demande augmente et de nombreux professionnels peuvent légitimement apporter des compétences complémentaires. Mais le marché attire également des intervenants qui se sont positionnés très récemment sur la sécurité résidentielle, parfois davantage poussés par l’opportunité commerciale que par une réelle expérience de la protection physique. Le problème est qu’une pièce de panique ne se résume pas à une porte épaisse, quelques centimètres d’acier et une serrure renforcée. Une solution de protection sérieuse nécessite de maîtriser simultanément plusieurs domaines : résistance à l’effraction, protection balistique lorsqu’elle est nécessaire, contrôle des accès, ventilation, autonomie, communications, intégration au bâtiment, comportement des occupants et scénarios d’urgence. Une erreur de conception peut être invisible jusqu’au jour où la pièce doit réellement être utilisée. Dans ce domaine, les certifications et les performances vérifiables sont donc essentielles.
Pourquoi les niveaux de résistance certifiés comptent
Les normes européennes permettent de ne pas réduire la sécurité à des arguments commerciaux impossibles à comparer. Pour l’effraction, la norme EN 1627-1630 classe notamment les blocs-portes selon différents niveaux de résistance. Le niveau CR5 correspond à un niveau de résistance élevé, destiné à des menaces utilisant des outils et méthodes d’attaque plus importantes que celles couvertes par les niveaux inférieurs.
Pour la protection balistique, la norme EN 1522 classe les matériaux et composants selon leur résistance aux projectiles. Le niveau FB7 correspond à un niveau particulièrement élevé de protection balistique.
Ces niveaux ne signifient évidemment pas qu’une pièce entière est automatiquement « CR5 » ou « FB7 » parce qu’elle comporte une porte certifiée à ces niveaux. La cohérence de l’ensemble doit être examinée : parois, porte, vitrages, traversées techniques, ventilation, toiture, jonctions et autres points faibles. C’est précisément cette cohérence qui distingue une véritable conception de sûreté d’un simple assemblage de produits de sécurité.
Une approche globale plutôt qu’un produit unique
Dans cette logique, certaines solutions développées en France associent plusieurs domaines de compétence afin de traiter la sécurité résidentielle comme un problème global.
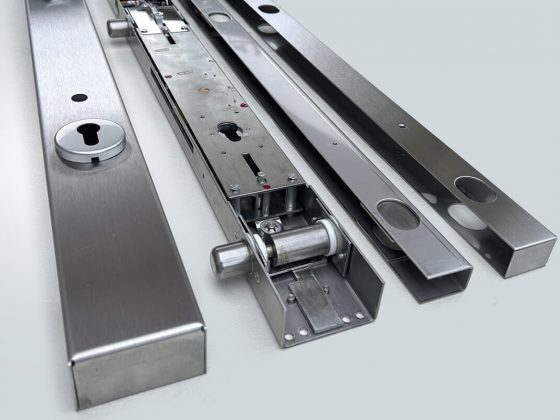
La société Bünkl spécialiste de la protection par blindage, par exemple, intervient sur différents domaines de la protection physique : portes blindées, locaux sécurisés, protections balistiques et solutions de confinement. Ses solutions de portes peuvent atteindre des niveaux certifiés allant jusqu’à CR5 en résistance à l’effraction et FB7 en protection balistique, selon les configurations et les composants retenus. L’intérêt de cette approche ne réside toutefois pas dans l’accumulation de certifications. Pour une pièce de panique blindée, la question centrale reste : contre quoi cherche-t-on précisément à protéger cette personne, dans quel environnement et avec quel temps de réaction disponible ? Cette analyse peut être complétée par des compétences spécialisées, notamment en matière d’analyse de menace et de sûreté opérationnelle, comme celles développées avec des experts tels que Damoclès Corp. L’objectif est alors de construire une réponse proportionnée au risque, plutôt que de proposer systématiquement la solution la plus lourde ou la plus coûteuse.
Une pièce de panique ne doit pas devenir une prison
Une autre erreur consiste à penser qu’une pièce de panique doit simplement être conçue pour résister le plus longtemps possible. Elle doit surtout permettre aux occupants de gagner du temps et de conserver des moyens d’action. Selon le scénario étudié, cela peut impliquer :
- une porte à forte résistance mécanique
- des parois renforcées adaptées au niveau de menace
- un système de communication indépendant
- une alimentation électrique secourue
- une ventilation pouvant être isolée et éventuellement filtrée
- une surveillance des abords
- un dispositif permettant d’alerter rapidement les forces de l’ordre
- des moyens d’accès et de verrouillage fiables
- une autonomie suffisante pour attendre l’intervention extérieure
- et surtout, une implantation permettant aux occupants de rejoindre la pièce rapidement
Une pièce extraordinairement résistante mais située à l’autre bout de la maison, derrière plusieurs portes et inaccessible en quelques secondes, peut être moins pertinente qu’une solution correctement intégrée au fonctionnement réel du logement.
La protection commence bien avant la porte blindée
La nouvelle criminalité rappelle une évidence parfois oubliée : la sécurité physique commence avant l’effraction. Limiter l’exposition numérique, surveiller les informations disponibles sur soi, contrôler les publications familiales, sécuriser les comptes, cloisonner les informations professionnelles et éviter d’exposer publiquement ses habitudes sont autant de mesures qui réduisent le risque de devenir une cible facile. Mais aucune hygiène numérique ne permet de supprimer totalement le risque. Lorsqu’une personne est devenue une cible à forte valeur, la question n’est plus seulement de savoir si elle peut être identifiée. Il faut également se demander ce qui se passe si des individus parviennent malgré tout jusqu’à son domicile.
La pièce de panique, dernier maillon d’une chaîne de protection
La montée des cryptorapts, l’exploitation des données volées, le recrutement d’exécutants sur les réseaux sociaux et l’augmentation des home-jackings dessinent une criminalité plus hybride qu’auparavant. Le numérique permet d’identifier la cible. Les réseaux sociaux permettent de recruter rapidement les exécutants. Les données disponibles permettent de préparer l’opération. Et la violence physique peut ensuite être utilisée pour obtenir ce que la technologie seule ne permet pas d’obtenir. Face à cette évolution, la sécurité résidentielle ne peut plus être pensée uniquement comme une protection contre le cambriolage. Pour certaines catégories de personnes particulièrement exposées, la question devient celle de la résilience face à une intrusion violente. La pièce de panique blindée constitue alors un dernier niveau de protection : celui qui intervient lorsque les autres barrières ont été franchies. Mais sa pertinence dépend moins de la quantité d’acier utilisée que de la qualité de l’analyse réalisée en amont.
Une véritable pièce de panique n’est donc pas une pièce fortifiée. C’est une réponse construite autour d’une personne, de son environnement et de la menace à laquelle elle est réellement exposée.
À retenir : la protection physique des dirigeants, entrepreneurs et particuliers fortement exposés devient progressivement un sujet de sûreté à part entière. Dans ce contexte, les solutions blindées certifiées peuvent constituer un élément pertinent d’une stratégie globale, à condition d’être dimensionnées à partir d’une analyse de menace réelle et non d’un simple argument commercial.
Pour approfondir les questions de protection physique, de pièces sécurisées et d’analyse des menaces :
Bünkl – Solutions de protection physique.